


公安部176号令施行在即,企业对检查方式最直观的感受是:人还没到,扫描已经来了。第四条把检查分成了两段——线上巡查与远程检测在前,都不需要进入机房,现场检查在后。前一段里,远程检测可以由企业所在区域的市级以上公安机关,对关键信息基础设施以外的网络设施、信息系统开展漏洞探测和渗透性测试。
这条规定里有一个容易被当成客套话的细节:开展信息审核能力测试与远程检测,应当提前三个工作日告知被检查对象的巡查时间与范围。它不是例行通知,而是一个明确的准备窗口——三个工作日足够把资产、漏洞、策略和整改记录捋一遍,也足够暴露一个平时没做功课的单位。
一、检查分两段:先线上,再线下
第四条第(一)项的线上巡查包含三件事:网络信息巡查、信息审核能力测试、漏洞扫描,同时明确不得影响被检查对象的正常业务运行。这三项都以远程方式完成,企业往往在事前察觉不到,能依靠的只有平时积累的运行状态。
第(二)项的远程检测更进一步,手段是漏洞探测与渗透性测试,范围限定在关键信息基础设施以外的网络设施和信息系统,并且要通报同级网信部门和行业主管部门。两段检查发现风险隐患的,应当核查,必要时开展线下核查——也就是说,线上扫出来的问题,最终会落到线下核对。
三项线上巡查内容各有指向。网络信息巡查偏向公开层面,看网站是否被篡改、是否出现违规信息;信息审核能力测试考察平台对违规内容的发现与处置机制是否可用;漏洞扫描则直接对着系统版本与补丁说话。三项都不需要进入机房,但对系统的要求是真实存在的。
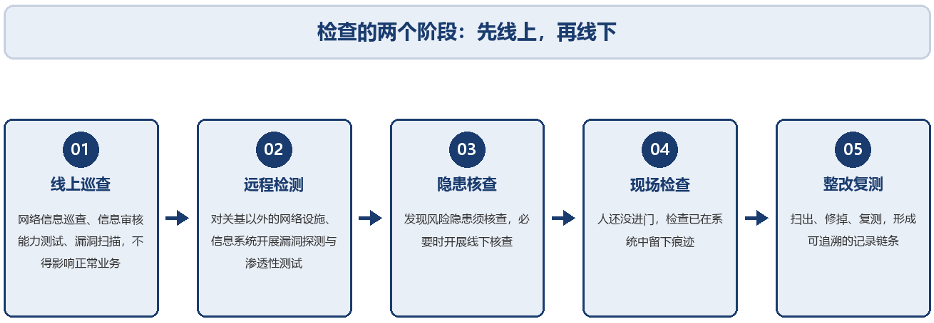
图1 检查的两个阶段:先线上,再线下
| 检查手段 | 条款依据 | 企业要准备什么 |
| 线上巡查 | 第四条第(一)项:网络信息巡查、信息审核能力测试、漏洞扫描 | 资产与暴露面清单,确认对外服务范围 |
| 远程检测 | 第四条第(二)项:漏洞探测、渗透性测试,提前三个工作日告知 | 已知漏洞的修复台账与复测结果 |
| 现场技术检测 | 第十二条第(五)项:现场可开展漏洞探测、渗透性测试 | 边界策略、规则库与病毒库的版本 |
| 线下核查 | 第四条:发现风险隐患须核查,必要时开展线下核查 | 上一轮问题的整改与复测记录 |
二、三个工作日是准备窗口,不是缓冲期
窗口期内真正该做的是四件事,而不是临时关机或改端口。
第一,把资产与暴露面清单更新到最新:有哪些系统在对外服务、开了哪些端口、域名解析指向哪里。
第二,第二,整理已知漏洞的修复台账,每条漏洞写清发现时间、修复动作和复测结果。
第三,核对边界策略与规则库版本:防护规则是否启用、规则库与病毒库是不是最新。第四,把上一轮的整改与复测记录找出来,别让同一个问题在两次检查里重复出现。这四样材料齐了,窗口期就是从容的;齐不了,三天时间也不够临时补。
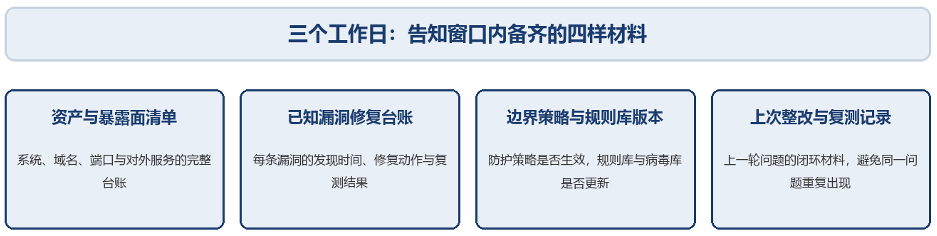
图2 三个工作日:告知窗口内备齐的四样材料
窗口期里最不该做的两件事,一是临时关闭对外服务,二是匆忙改动端口与访问策略。前者会造成业务中断,后者会留下与业务需求不符的配置痕迹,被问及变更依据时很难解释。三个工作日很短,但足够把已有材料整理清楚,这才是窗口期的正确用法。
三、技术检测要用技术准备接住
这些技术准备,数达数安版等保一体机(DS-CMP)把大部分做在了同一台设备里。漏洞扫描查的是系统与应用层面的已知问题,最怕两件事:一是补丁长期没打,二是第三方组件版本过期没人管。下一代防火墙内置的 Suricata 引擎提供万级检测规则,入侵检测与防御规则可以在线更新,对利用已知漏洞的攻击行为能够在边界直接拦截。
渗透性测试查的是应用层的弱点,接口鉴权、业务逻辑、上传下载都是常见入口。Web 应用防火墙采用 OWASP ModSecurity CRS v4 规则引擎,同时提供虚拟补丁能力——对尚未完成修复的漏洞,先在防护层把利用路径堵上,为代码整改争取时间。对于自动化工具的滥用,内置的 CC 防护与恶意爬虫检测也能覆盖一部分。
| 检测手段 | 关注的薄弱点 | 对应的技术准备 |
| 漏洞扫描 | 未修复的系统与应用漏洞、过期的组件版本 | 下一代防火墙:Suricata 引擎万级检测规则,入侵检测与防御规则在线更新 |
| 渗透性测试 | 应用层漏洞、接口鉴权与业务逻辑缺陷 | Web 应用防火墙:CRS v4 规则引擎与虚拟补丁,为未修复漏洞争取修复窗口 |
| 自动化工具滥用 | 业务接口被 CC 攻击、恶意爬虫高频访问 | Web 应用防火墙:内置 CC 防护与恶意爬虫检测 |
需要说清楚的是,技术准备不等于“把扫描器骗过去”。规则库更新、虚拟补丁、访问控制,本身就属于等保要求的技术措施;做这些动作的目的,是让系统在被检测时确实处于受保护状态,而不是掩盖问题。
四、把“扫出来—修掉—复测”留成台账
检查链条里最容易被忽略的一段,是修复之后的动作。漏洞扫出来、修掉了,如果没有复测记录,在检查人员眼里这条问题仍然是敞开的——因为你证明不了它已经消除。理想的台账是每条漏洞一行:来源(自查还是检查发现)、时间、影响范围、修复方式、复测结论、责任人。
这份台账的另一个用处是省钱:同类漏洞在不同系统的分布往往一致,一次修复可以覆盖一批。把台账做成清单而不是一次性报告,整改就从“每次重新开始”变成了持续累积的过程。
还有一个细节是“谁来复测”。自查发现的问题,自行验证即可;但涉及测评或检查发现的隐患,最好由具备检测能力的一方复核,避免“自己改、自己说改好了”的闭环。数达数安版等保一体机的合规报表与审计记录,可以作为复测时的佐证材料一并归档。
五、常见疑问
问:远程检测会不会影响业务运行?
答:第四条第(一)项明确线上巡查不得影响正常业务运行。但漏洞探测、渗透性测试本身具有一定侵入性,更稳妥的做法是在窗口期内确认业务已具备冗余与回滚能力。
问:检查前把高风险端口临时关掉,算不算应对到位?
答:不算。端口开放与否要与业务需求一致,随意开关会造成业务中断,也可能在后续现场检查中被问及变更依据。正确的做法是长期收敛非必要暴露面。
问:用一体机的防护能力,能保证扫描一个漏洞都扫不出来吗?
答:不能保证,也不该这样承诺。漏洞成因包括系统补丁、组件版本、代码逻辑等多个层面,防护设备的作用是拦截利用行为、争取修复时间,补丁与代码整改仍要照常推进。
结语
远程检测改变的是节奏:检查不再有明确的“开始时间”,而是从扫描发出去的那一刻就已经开始。留给企业的空间,只有那三个工作日的告知窗口,以及窗口之外平时的积累。数达数安版等保一体机的针对性也在这里——把边界防护、应用防护与日志记录放在同一平台上持续运行,让“被扫之前”这个时点,本来就处于受保护、可追溯的状态。
联系我们
联系地址
北京市海淀区互联网文化创意产业园22号楼
服务热线:
热线:400-113-3015
售前热线
售前:13261730336
电子邮箱
邮箱:shuda@datatosec.com