


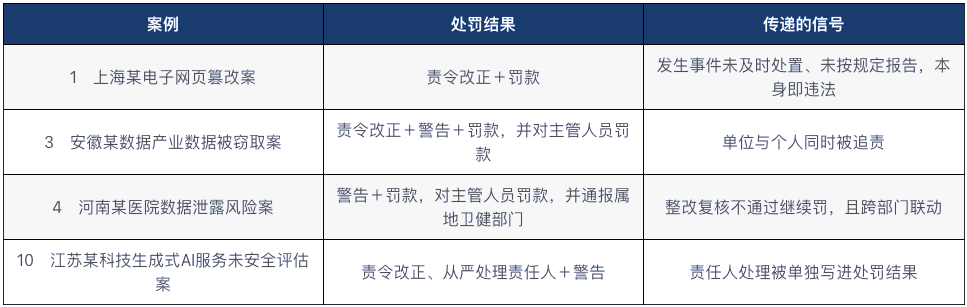
2026年9月15日,国家网信办集中通报了近期网络安全、数据安全、个人信息保护等领域10起典型执法案例,场景覆盖网页篡改、设置恶意程序、数据被窃取、数据泄露风险、个人信息泄露风险、违法收集使用个人信息、违法出境个人信息,以及人工智能生成合成内容未标识、新技术新应用未经评估上线提供服务。
这批案例真正值得企业合规负责人逐条看的,是处罚落点变了。10起里有3起把责任直接写到“人”:第3、4起在罚款单位的同时,对直接负责的主管人员单独罚款;第10起明确要求从严处理责任人。数据安全合规已经从“单位担责”走到“人也要担责”,而人要担责的前提,是能证明自己做了什么。
一、追责落点落在四个位置
把这些案例的处罚结果拆开看,责任落点大致分四层。最外层是单位,承担责令改正、警告、罚款等主体责任;再往里是直接负责的主管人员,第3、4起都出现了针对个人的罚款;第三层是直接实施者,第10起把“从严处理责任人”单独写在处罚结果里;最后一层是行业主管部门,第4起在处罚之后同时通报属地卫生健康部门,形成跨部门联动。
四层落点意味着同一件事会同时在多条线上产生后果,“出了事由公司兜着”的假设不再成立。对负责信息安全的岗位来说,日常工作是否留痕、是否可举证,直接关系到个人会不会成为被追责对象。
二、主管人员被判罚,依据的是没尽到义务
《网络安全法》《数据安全法》均设有对直接负责的主管人员和其他直接责任人员处以罚款的条款,前提是单位违法。个人被罚并非因为“出了事”,而是因为制度、措施或处置上存在缺失。案例1把这一点写得很直白:企业长期忽视门户网站后台管理员账号的弱口令问题,未及时监测处置遭暴力破解的风险,事件发生后未及时启动应急预案、未采取补救措施、未及时报告——这些“未做”的动作本身就构成违法事实。
反过来看,这一条对认真做了工作的企业是保护。因为免责与减责的空间,恰恰来自能拿得出证据:制度有没有下发生效、检查有没有按频次执行、发现的问题有没有改完、事件发生后有没有按预案处置并报告。176号令把这几件事写成了明确的检查项——第七条第(二)项是管理制度和操作规程,第(四)项是定级备案、等级测评、建设整改、自查,第(七)项是针对漏洞、隐患采取整改措施、消除风险隐患。
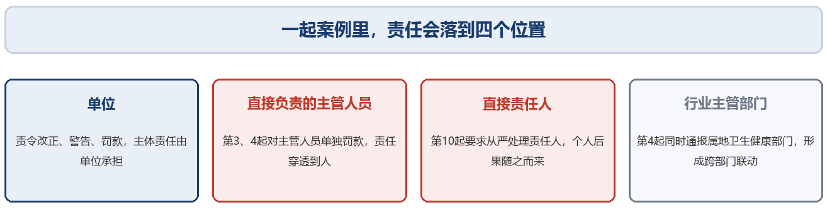
图1 一起案例里的四层责任落点
三、医院那起案例说明,复核才是真正的考场
第4起案例的细节值得反复看。某医院体检系统存在弱口令漏洞,通过漏洞可获取就诊病例等数据;属地网信办责令全面整改后组织复核,发现该院的网络防火墙、入侵防御系统、漏洞扫描工具、日志审计系统、数据库审计系统、堡垒机等安全设备因授权过期导致失效,网络系统终端仍存在700个安全漏洞,其中73个可被利用的高危漏洞,数据泄露风险并未消除。最终不仅对单位罚款,还对直接负责的主管人员罚款,并通报属地卫生健康部门。
这里最刺痛人的地方在于“已整改”与“整改到位”之间的距离。设备一台没少买,预算也花了,但在复核这个时点,防护能力是失效的。176号令第十二条第(四)项把“查看安全保护技术措施运行情况”写进了现场检查手段,第(五)项还包括漏洞探测、渗透性测试等技术检测——有效性是可以被现场验证的,只靠一份整改说明交不了差。
四、把义务变成可举证的材料
对多数中小企业来说,难的不是不懂要求,而是没有余力同时把制度、设备、运维、记录四条线都做扎实。数达数安版等保一体机(DS-CMP)的思路是把等保二级、三级所需的核心安全能力集成进一套软硬件一体化设备,让“能力是否在运行、操作是否有记录”这两件最容易被质疑的事,变成可以在一个平台里直接查看的状态。
九个能力模块各自对应不同的举证场景:堡垒机解决账号与运维权限问题,谁在什么时间操作了什么,记录到人;日志审计把分散的设备日志集中关联,攻击链能被还原;数据库审计留存全量访问记录,数据被谁看过、改过可回溯;数据库防火墙在数据访问边界拦截异常操作;数据分类分级先回答“有什么数据、哪些重要”;数据库加密对重要数据做透明加密保护。加上下一代防火墙、Web应用防火墙、主机防病毒,边界、主机、数据三层形成闭环。
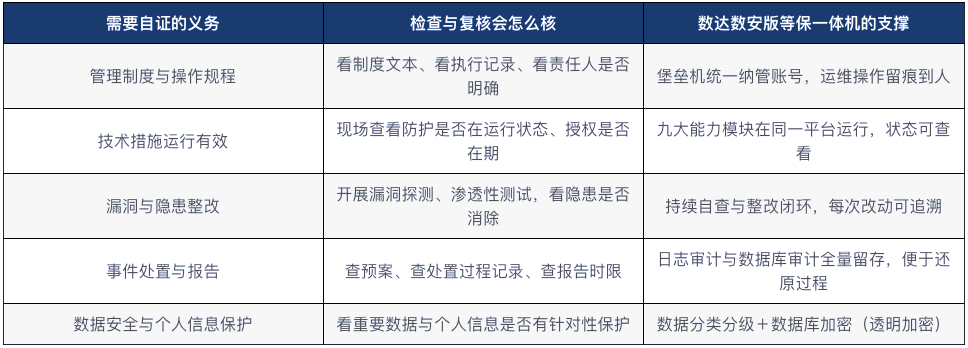
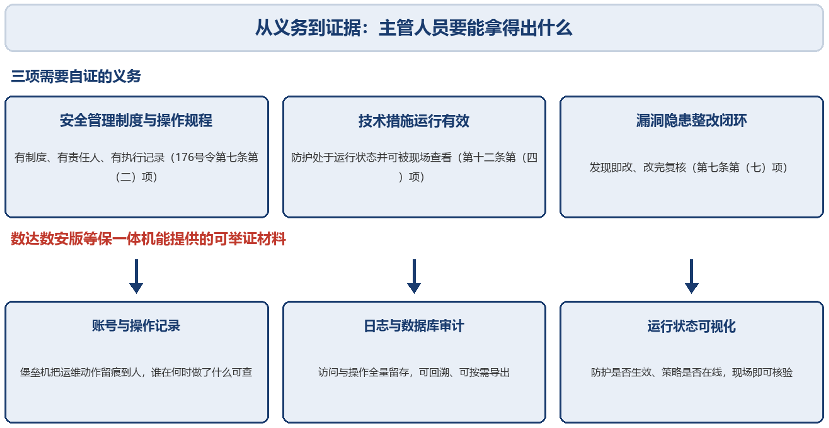
图2 从义务到证据:等保一体机提供的可举证材料
需要说清楚的是,一体机解决的是“方案可落地、运行可查看、记录可导出”,替代不了责任本身。采购与运维是两个动作,设备是否有效、策略是否复核、日志是否留存,仍然要有人负责。区别在于,统一管理比多品牌分散运维更容易做到位,面对复核时也更容易拿出连续记录。
五、给合规决策者的三个动作
第一,把安全责任写进岗责并明确到人。既然追责会穿透到主管人员和直接责任人,责任、权限、审批路径就应当在制度和系统里同步落地,避免“名义上有人管、实际上无人管”。
第二,把“有效性”变成可考核指标。授权是否在期、策略是否生效、日志是否正常采集、审计记录是否完整,建议做成月度巡检并留痕。案例4的教训不是没买设备,而是没把设备有效状态纳入日常管理。
第三,把运行记录当成资产来经营。176号令第六条明确,曾发生安全事件,或因未履行义务被处罚且未按要求整改的,应当重点开展监督检查。完整的历史记录既是迎检时的底气,也是避免被重复列入重点监管名单的依据。
六、常见疑问
问:已经通过了等保三级测评,主管人员还会被追责吗?
答:会。测评结论反映的是测评时点的状态,案例4恰恰是在整改复核时发现安全设备授权过期失效。等保是持续义务,证书不是免罚凭证。
问:部署了一体机,能否免除个人责任?
答:不能。工具解决的是能力与记录问题,责任落实仍依赖岗责、权限与流程。反过来讲,有了完整记录,个人能证明自己按规程履职,反而更有据可依。
问:中小企业没有专职安全团队,怎么保证“持续有效”?
答:把关键动作固化成清单式巡检,例如每月核对授权到期时间、策略生效状态与日志留存情况,并保留巡检记录。管理动作越简单、越可重复,越不容易在人员变动时断档。
结语
这批案例把监管的判定逻辑摊开在企业面前:制度、措施、运行状态、整改结果、处置记录、报告时限,每一项都是可验证的义务,也都可能成为对个人追责的依据。数达数安版等保一体机的价值,不在于把设备堆得更多,而在于让这些可验证项收敛成一份拿得出手的连续记录——面对检查时,企业讲得出做过什么,负责的人证得清自己做了什么。
联系我们
联系地址
北京市海淀区互联网文化创意产业园22号楼
服务热线:
热线:400-113-3015
售前热线
售前:13261730336
电子邮箱
邮箱:shuda@datatosec.com