


等保2.0二级必备设备是什么?它是国家实行的网络安全等级保护制度中,二级信息系统要落实的安全设备。其依据是《中华人民共和国网络安全法》第二十一条和《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019)。
GB/T 22239-2019给的是安全通用要求,并没有直接列出所需的设备清单,具体怎么落到设备上,咱们可以对照以下业内进行等保2.0二级整改时常用安全设备清单来确定。
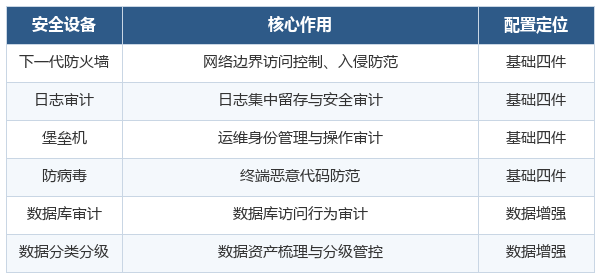
从以上清单可以看到,等保2.0二级必备设备主要有六类:下一代防火墙、日志审计、堡垒机、防病毒、数据库审计、数据分类分级。前四类俗称“等保2级四大件”,后两类侧重数据安全。
一、这些设备各自管什么
六类设备分工不同,逐条看:
1. 下一代防火墙负责网络边界的访问控制与入侵防范;
2. 日志审计留存日志,支撑安全审计与追溯(《中华人民共和国网络安全法》第二十一条);
3. 堡垒机管控运维人员的身份与操作行为;
4. 防病毒阻断终端的恶意代码传播;
5. 数据库审计记录数据库的访问行为,发现违规操作;
6. 数据分类分级梳理数据资产,按级别分域管控。
二、为什么二级要配齐这些设备
二级信息系统往往承载或涉及大量公民个人信息和业务数据。安全设备缺位,风险就压在业务上。
同时,《信息安全等级保护管理办法》第十五条也有要求,二级以上信息系统定级后需在30日内备案。光写制度不配设备,要求就落不了地。
三、不同场景怎么配置
纯办公、展示类信息系统,配齐基础四件够用。
涉及个人信息或重要数据的业务信息系统,建议按数安版配齐六类,补上数据层审计与分级。
云上或混合部署的信息系统,先看云平台已有的安全能力,避免重复建设。
选哪一档,关键看信息系统里敏感数据的比重。数据越多,越不能省数据安全这层。
一句话小结:等保2.0二级必备设备怎么配,还得落到自己的信息系统和预算上。拿不准的,欢迎向数达安全专业人员咨询和免费试用。
联系我们
联系地址
北京市海淀区互联网文化创意产业园22号楼
服务热线:
热线:400-113-3015
售前热线
售前:13261730336
电子邮箱
邮箱:shuda@datatosec.com