


信息安全等级保护的5个级别分别是哪些?
做信息安全等保合规,绕不开一个基础问题:信息安全等级保护的5个级别分别是哪些?通俗讲,就是按信息系统的重要程度,以及被破坏后会造成多大危害,把保护级别分成五档,级别越高,保护措施和对应的监管就越严。
咱们用一张表看清信息安全等级保护的5个级别:
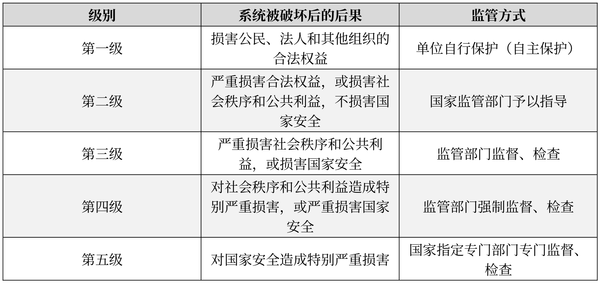

表1 信息安全等级保护五个级别一览
以上这五个级别的划分,来自2007年发布的《信息安全等级保护管理办法》。从中可以看到,等保级别高低的关键,在于“出事之后会波及谁”。
一级、二级主要影响公民、法人和其他组织的合法权益,由单位自主或参照国家规范保护。
从三级起就涉及社会秩序和公共利益,要接受公安机关的监督、检查。
四级实行强制监督,五级则由国家指定专门部门专门监管。
回到信息安全等级保护的5个级别,广大企业在信息安全等级保护领域涉及最多的,其实就是二级和三级。
其中三级最受关注—— 政务、医疗、金融等涉及公共利益的重要系统,通常都是定在三级。而按照《信息安全等级保护管理办法》第十四条的要求,第三级系统应当每年至少开展一次等级测评。同时需要注意:系统定级后30日内,二级以上还要到公安机关办理备案,合规才真正起步。
数达安全结合多年政企等保合规服务经验,整理了一站式等保服务白皮书,把定级备案、差距评估、安全整改、测评辅导的整个流程说清楚,讲明白。
目前数达安全全线产品支持0元试用,若您有等保测评与整改合规需求,可联系在线客服,获取专属定制化合规解决方案和等保相关白皮书资料。
弄清信息安全等级保护的5个级别只是第一步,真正困难的是把每一级的合规要求落到实处。 欢迎广大政企用户向数达安全专业人员进行咨询和免费试用。
联系我们
联系地址
北京市海淀区互联网文化创意产业园22号楼
服务热线:
热线:400-113-3015
售前热线
售前:13261730336
电子邮箱
邮箱:shuda@datatosec.com